Motivation
Die IT-Bedrohungslage verschärft sich durch gezielte Angriffe professioneller und politisch
motivierter Gruppen. Insbesondere die IT-Systeme öffentlicher Einrichtungen, kritischer
Infrastrukturen und KMU sind gefährdet. Schwachstellen entstehen meist durch
Fehlkonfigurationen, deren manuelle Prüfung aufwändig und komplex ist. Daher ist ein
automatisiertes, standardbasiertes Compliance- und Fehlkonfigurations-Management
erforderlich.
Ziele und Vorgehen
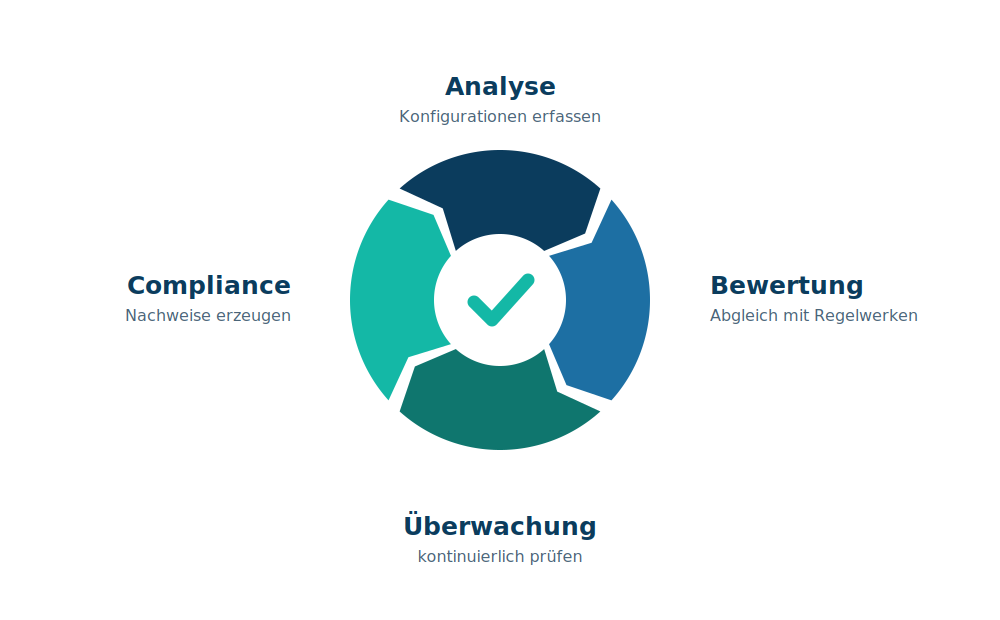
Die Forschenden entwickeln eine integrierte, modulare Plattform, die
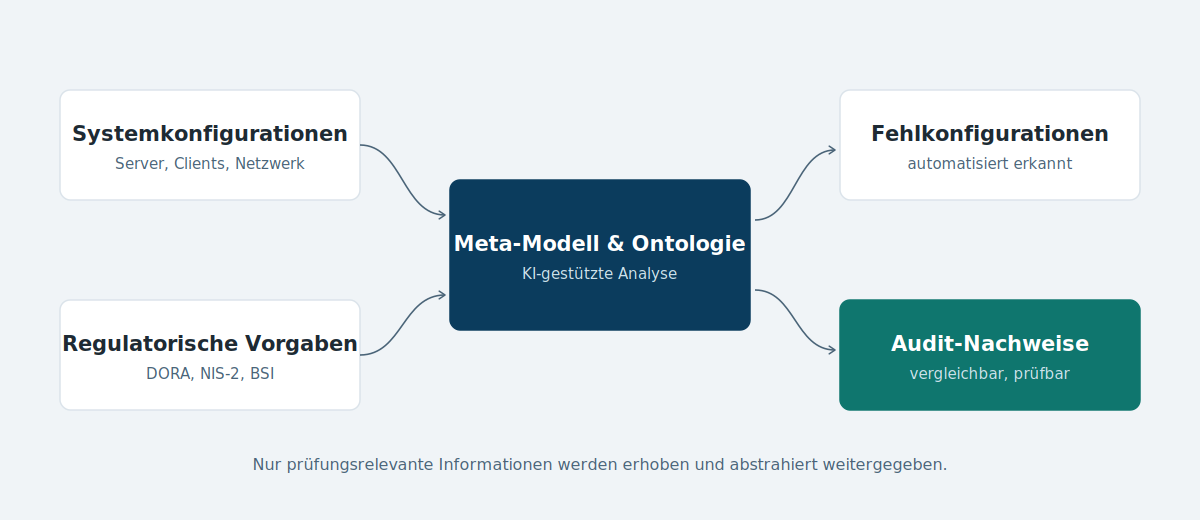
IT-Systemkonfigurationen automatisiert analysiert, überwacht und bewertet. Um IT-Systeme
automatisiert auf Regelkonformität (z. B. DORA, NIS-2, BSI) prüfen zu können, analysieren
sie bestehende Standards und Schwachstellenlisten und machen Fehlkonfigurationen als eigene
Verwundbarkeitsklasse definier- und erfassbar.
Dazu entwickeln sie ein Meta-Modell und eine Ontologie, die regulatorische Anforderungen,
Systemparameter und Fehlkonfigurationen formal verknüpfen. Auf dieser Basis entsteht ein
generisches, erweiterbares Compliance-Framework, das auf Künstlicher Intelligenz basierende
Analysen ermöglicht. Um die Funktionsfähigkeit der Lösung unter realitätsnahen Bedingungen
nachzuweisen, entwickeln sie einen Demonstrator und testen ihn mit Verwaltung, Stadtwerken
und KMU.